
ハイヤーサービスサイト

TEL
2026年10月30日
弊社システムへの不正アクセスに関するお知らせ(第6報)
弊社は、2026年7月11日に発生した弊社システムへの不正アクセスについて、7月13日以降、第1報から第5報までをお知らせしてまいりました。
このたび、外部の専門機関による調査の結果に基づき、個人情報が漏えいした可能性のある方の範囲および項目を確認いたしましたので、下記のとおりお知らせいたします。本件につきましては、個人情報保護委員会および警察等の関係機関へ報告しております。
お客様、従業員および関係者の皆さま、お取引先の皆さまには、多大なるご迷惑とご心配をおかけしておりますことを、深くお詫び申し上げます。
なお、タクシーをご利用のお客様の情報(配車・ご乗車に関する情報)は、対象に含まれておりません。また、弊社は、クレジットカード情報を保有しておりません。
1.漏えいした可能性のある個人情報
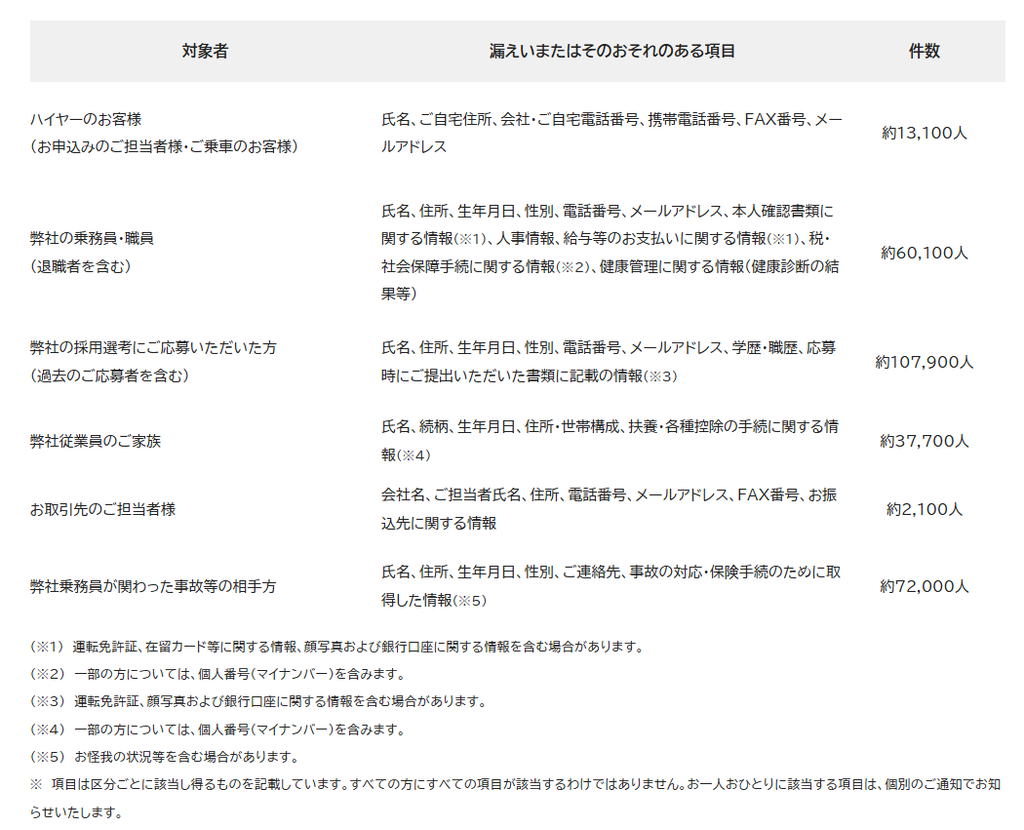
2.対象となる方へのご連絡
対象となる方には、該当する項目を記載したご通知を、書面または電子メールで順次お送りしております。
3.二次被害の防止に関するお願い
現時点において、漏えいした個人情報が不正に利用されるなどの二次被害は確認されておりません。
ただし、今後、弊社や官公庁、金融機関等を装い、お名前やご住所などを言い当てて信用させようとする不審な連絡が届くおそれがあります。お手数をおかけいたしますが、以下の点にご注意くださいますよう、お願い申し上げます。
● お心当たりのない電話・メール・SMS・郵便物等には応じず、記載されたリンクや添付ファイルを開かないでください。
● 弊社が、お電話やメールで暗証番号・パスワード・認証コード等をお尋ねすることはございません。
● 暗証番号やパスワードに生年月日や電話番号をお使いの場合は、変更をお勧めいたします。
● 不審な連絡を受けられた場合は、下記のコールセンターまでご連絡ください。
4.再発防止に向けた取り組み
弊社は、外部の専門機関による調査結果を踏まえ、以下の再発防止策に取り組んでおります。今後も、監視体制の強化やシステムの再構築等を順次進め、個人情報の管理体制の一層の強化に努めてまいります。
(1)実施した主な対策
● 侵入に使われた経路の遮断、および感染した機器の停止・隔離による被害の封じ込め
● 外部から社内システムへの接続経路の見直し、アカウントおよびパスワードの再設定、ならびに重要なアカウントへの多要素認証の適用
● 不審な動きを検知・遮断する監視の仕組みの導入
● 個人情報の保管期間に関するルールの策定と、ルールに基づく削除の実施
● 緊急対策本部の設置
(2)今後進める主な対策
● 安全性を確保した環境でのハイヤーWEB予約システムの再構築
● 外部から社内システムへ接続する方式の刷新と、多要素認証の導入等による認証の強化
● 業務委託先におけるセキュリティ対策の確認と強化
● 全従業員を対象とした教育・訓練の実施
● 大規模な障害を想定した対応手順の整備と訓練の実施
■ 本件に関するお問い合わせ
コールセンター専用ダイヤル:0120-009-098
受付時間:平日 9:00~17:00(土・日・祝日を除く)